
4 Pilares da TI: Quais São e Como Implementar na sua Empresa
Os 4 Pilares da TI são pessoas, processos, tecnologia e governança da informação. A Simples Solução TI, com operação no Rio de Janeiro e São Paulo, ajuda PMEs a implementá-los para reduzir riscos, garantir conformidade e aumentar produtividade. Ignorar um pilar compromete os demais e gera custos evitáveis.
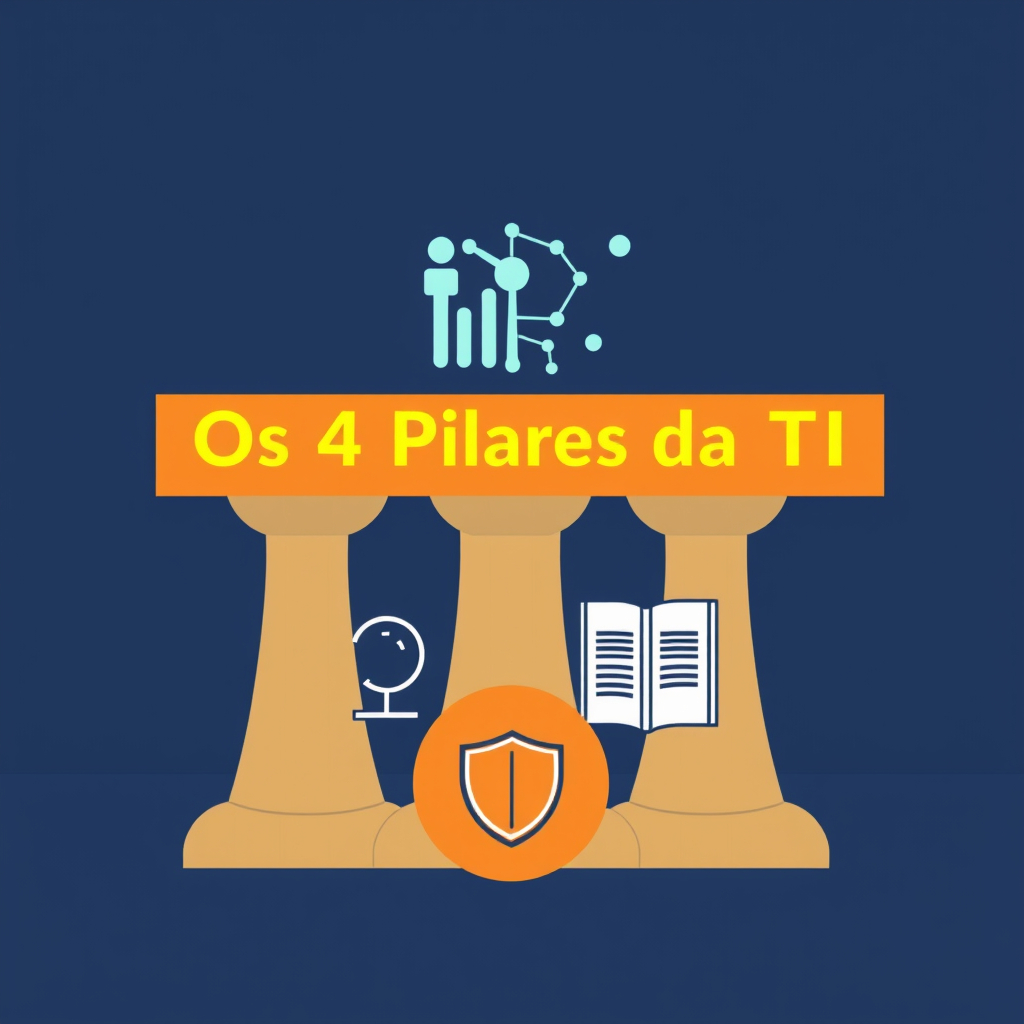
- Pessoas: treinamento contínuo reduz erro humano, principal vetor de incidentes de segurança.
- Processos: adotar ITSM com ITIL ou COBIT padroniza suporte e garante SLA.
- Tecnologia: escolher entre nuvem e servidor local depende de escala e orçamento.
- Governança: políticas de LGPD e ISO 27001 evitam multas e perda de reputação.
Quais são os 4 pilares da TI e por que eles importam para PMEs?
Os quatro pilares da TI são pessoas, processos, tecnologia e governança. Eles formam a base da operação de TI e sustentam qualquer estratégia de crescimento. A falha em um pilar derruba os demais: sem processos claros, a tecnologia vira caos; sem governança, a empresa assume riscos legais e financeiros.
Para uma PME, ignorar qualquer pilar tem custo direto. Uma parada de servidor por falta de manutenção preventiva pode custar de R$ 800 a R$ 2.500 por hora em receita perdida, dependendo do faturamento. Um vazamento de dados por ausência de política de segurança pode gerar multas da LGPD que chegam a R$ 50 milhões ou 2% do faturamento, conforme a Lei 13.709/2018.
- Pessoas: equipe sem treinamento contínuo é porta de entrada para phishing e erros operacionais. Ignorar esse pilar resulta em incidentes de segurança e retrabalho caro.
- Processos: ausência de fluxos de atendimento e gestão de mudanças gera caos e tempo perdido. Sem processos, o SLA não é cumprido e a insatisfação interna cresce.
- Tecnologia: infraestrutura defasada sem plano de atualização trava a produtividade. O resultado é downtime frequente e perda de competitividade.
- Governança: falta de políticas de acesso, backup e conformidade expõe a empresa a multas e processos. Ignorar governança significa risco legal e financeiro desnecessário.
A Simples Solução TI, com atuação no Rio de Janeiro e em São Paulo, avalia os quatro pilares em conjunto para PMEs que precisam de estabilidade. Uma consultoria inicial identifica qual pilar está mais fraco e define prioridades de correção.
Como o pilar Pessoas reduz incidentes de segurança na prática?
O pilar pessoas reduz incidentes de segurança porque transforma funcionários de elo frágil em barreira ativa. Treinamento contínuo e testes simulados de phishing reduzem drasticamente a taxa de cliques em links maliciosos. A Simples Solução TI, no Rio de Janeiro e em São Paulo, implanta programas de conscientização com resultados mensuráveis em PMEs.
Ignorar esse pilar mantém a porta aberta para ataques. Segundo o Relatório de Investigações de Violação de Dados da Verizon, 74% das violações envolvem o elemento humano. Uma equipe sem treinamento clica em e-mails falsos, compartilha senhas e instala malware sem saber.
Checklist de treinamento e responsabilização
- Simulações de phishing mensais: use ferramentas como KnowBe4, Hoxhunt ou PhishingBox. Ignorar faz com que colaboradores não reconheçam e-mails falsos e a taxa de cliques permaneça alta.
- Treinamento de senhas e autenticação: adote gerenciador de senhas como Bitwarden ou 1Password e MFA em todos os acessos. Sem isso, credenciais fracas são exploradas por força bruta.
- Política de mesa limpa e bloqueio de tela: configure bloqueio automático após 5 minutos de inatividade. Ignorar expõe dados em notebooks abertos em locais públicos.
- Responsabilização formal: inclua cláusulas de segurança no contrato de trabalho e termo de confidencialidade. Sem consequência, o descuido vira hábito.
- Canal de denúncia de incidentes: crie um e-mail interno (ex.: seguranca@suaempresa.com.br) para reportar suspeitas. A demora em reportar aumenta o dano.
Estudo de caso: redução de phishing em clínica médica
Uma clínica médica no Rio de Janeiro com 42 funcionários registrava 22% de cliques em e-mails de phishing simulados. A equipe usava o mesmo padrão de senha e não tinha treinamento formal. A Simples Solução TI implantou um programa de conscientização com workshops mensais, simulações quinzenais e relatórios individuais. Após 90 dias, a taxa de cliques caiu para 3% e nenhum incidente real de segurança foi registrado no trimestre seguinte.
A empresa reduziu o risco de vazamento e evitou custos com remediação, que podem ultrapassar R$ 20 mil para uma PME. Investir em pessoas custa menos que responder a um incidente.
Quais processos de ITSM sua empresa deve adotar primeiro?
Os processos mínimos viáveis de ITSM para uma PME são gestão de incidentes, gestão de problemas e gestão de mudanças. Comece pela gestão de incidentes, porque é o que restaura o serviço mais rápido. Depois implemente problemas para eliminar causas recorrentes e mudanças para reduzir riscos de novas falhas.
Adotar esses três processos com base no ITIL e no COBIT cria uma base sólida sem burocracia excessiva. Ignorar essa ordem gera apagão de demandas e mudanças não controladas. A Simples Solução TI configura essas práticas usando ferramentas como GLPI, Zammad ou Jira Service Management, conforme o porte e o orçamento da PME.
Gestão de incidentes: o ponto de partida
- Registre todos os chamados em um service desk único (GLPI ou Zammad). Categorize por urgência e impacto.
- Defina prioridades com matriz: Urgente/Alto (resolução em até 4 horas), Alta/Médio (8 horas), Média/Baixo (24 horas).
- Comunique o status ao usuário a cada atualização. Sem isso, o usuário abre chamados duplicados e congestiona a fila.
- Encerre com solução documentada. Incidente sem causa raiz vira recorrência.
Gestão de problemas: elimine a causa raiz
- Após incidente grave ou repetido, abra um registro de problema vinculado.
- Use a técnica dos 5 Porquês ou diagrama de Ishikawa para identificar a causa.
- Implemente ação corretiva e monitore por 30 dias. Se o incidente não voltar, o problema está resolvido.
- Documente a solução na base de conhecimento (ex.: Confluence ou wiki do GLPI).
Gestão de mudanças: controle o risco
- Toda alteração em produção (atualização, nova regra de firewall, troca de servidor) precisa de uma requisição de mudança.
- Classifique a mudança como padrão, normal ou emergencial. Mudanças padrão têm baixo risco e podem ser pré-aprovadas.
- Avalie impacto e rollback antes de aprovar. Sem rollback, uma mudança mal sucedida vira incidente crítico.
- Registre a mudança no calendário e comunique as partes afetadas com 24 horas de antecedência.
| Ferramenta | Custo mensal (por agente) | Complexidade de implementação | Recursos principais |
|---|---|---|---|
| GLPI | R$ 0 (open source) | Média (requer servidor próprio) | Gestão de chamados, ativos, contratos, base de conhecimento |
| Zammad | R$ 0 (open source) | Baixa (foco em atendimento) | Canais de e-mail, chat, automação simples, relatórios |
| Jira Service Management | A partir de US$ 20/agente/mês | Alta (mais robusto, integrações nativas) | ITSM completo, SLA avançado, automação, relatórios avançados |
Independente da ferramenta, o mais importante é a disciplina dos processos. A Simples Solução TI, com atendimento nacional a partir do Rio de Janeiro e de São Paulo, implanta esses fluxos em PMEs em menos de 30 dias, com treinamento incluído. Uma consultoria de TI inicial define o escopo e evita retrabalho.
Como escolher a tecnologia certa entre nuvem e servidor local?
Se sua PME precisa crescer sem investir em hardware e com acesso remoto, escolha nuvem (AWS, Azure, Google Cloud). Se exige controle físico dos dados e latência mínima para sistemas internos, escolha servidor local. A regra: comece na nuvem e migre para local apenas quando houver requisito regulatório ou de latência.
| Critério | Cloud computing | Servidor local (on-premise) |
|---|---|---|
| Custo inicial | Baixo (sem compra de hardware) | Alto (servidor, licenças e nobreak) |
| Custo mensal | Previsível por usuário (ex.: Microsoft 365 Business) | Variável (energia, manutenção, peças) |
| Escalabilidade | Imediata (aumente ou reduza recursos) | Limitada ao hardware físico |
| Segurança | Responsabilidade compartilhada com provedor | Controle total, mas exige equipe interna |
| Tempo de implantação | Horas ou dias | Semanas (compra, instalação, configuração) |
Para a maioria das PMEs, a nuvem reduz risco e custo de manutenção. O servidor local faz sentido para clínicas que armazenam exames de imagem ou indústrias com sistemas legados. A Simples Solução TI, no Rio de Janeiro e São Paulo, ajuda você a dimensionar a melhor opção. Conheça nossos serviços de cloud computing e servidores e redes.
O que a governança de TI exige para conformidade com a LGPD?
A governança de TI para LGPD exige inventário de dados pessoais, controle de acesso, resposta a incidentes e contratos com operadores. ISO 27001 não é obrigatória, mas acelera a demonstração de conformidade. Ignorar esses checkpoints pode gerar multas de até R$ 50 milhões por infração, conforme a Lei nº 13.709/2018.
- Inventário de dados: mapeie quais dados pessoais sua empresa coleta, onde ficam e quem acessa. Use planilha ou ferramenta como Data Flow Mapping.
- Controle de acesso: aplique o princípio do menor privilégio. Cada usuário só acessa o necessário para sua função.
- Registro de incidentes: mantenha log de acessos e alterações. A LGPD exige notificação à ANPD em casos de vazamento.
- Contratos com operadores: revise contratos de fornecedores que processam dados (nuvem, folha de pagamento). Exija cláusula de proteção.
- Política de retenção: defina prazos para exclusão de dados. Não guarde dados sem finalidade.
A não conformidade gera multas pesadas e perda de confiança do cliente. A ANPD pode aplicar sanções administrativas, incluindo bloqueio de dados. A ISO 27001 reduz esse risco porque padroniza controles de segurança da informação. Empresas certificadas demonstram diligência em auditorias e negociações B2B.
Vale a pena terceirizar os 4 pilares com a Simples Solução TI?
Sim, para PMEs no Rio de Janeiro e São Paulo, terceirizar os 4 pilares com a Simples Solução TI fortalece cada pilar e reduz custo fixo de equipe interna. Você transforma salários, encargos e treinamento em um contrato mensal previsível. A empresa atende nacionalmente de forma remota e presencial nas duas capitais.
| Critério | Equipe interna | Simples Solução TI |
|---|---|---|
| Custo | Salário + encargos + treinamento + ferramentas | Contrato mensal com escopo definido e SLA |
| Cobertura | Dias úteis, horário comercial | Atendimento remoto nacional e field service RJ/SP |
| Especialização | Generalista único | Equipe multidisciplinar (redes, segurança, cloud, LGPD) |
| SLA | Sem SLA formal | SLA com tempo de resposta contratado |
| Gestão de picos | Sobrecarga em incidentes | Escala compartilhada com outros clientes |
A terceirização fortalece cada pilar assim:
- Pessoas: treinamentos e simulações de phishing conduzidos pela Simples Solução TI.
- Processos: service desk baseado em ITSM (GLPI) com gestão de incidentes, problemas e mudanças. Veja nosso service desk.
- Tecnologia: infraestrutura híbrida com firewall, backup e cloud computing monitorados 24/7.
- Governança: apoio na adequação à LGPD e políticas de segurança alinhadas à ISO 27001. Conheça nossa consultoria de TI.
Perguntas frequentes
Como reduzir o número de cliques em e-mails de phishing na minha empresa?
Comece implementando simulações mensais de phishing com ferramentas como KnowBe4 ou Hoxhunt. Use os resultados para treinar os colaboradores que mais caem nas armadilhas. Regra: se a taxa de cliques for superior a 10%, adote plataforma paga; exceção: se for inferior, simulados internos gratuitos são suficientes.
Por onde começar a estruturar os processos de TI da minha empresa?
Adote primeiro a gestão de incidentes com um service desk único como GLPI ou Zammad. Se sua empresa registra poucos chamados por semana, apenas incidentes já resolve. Quando houver incidentes repetidos, adicione gestão de problemas e, depois, gestão de mudanças.
Nuvem ou servidor local: qual escolher para minha PME?
Escolha nuvem (AWS, Azure ou Google Cloud) se você precisa escalar rápido, acessar dados remotamente e evitar investimento inicial em hardware. Caso contrário, se seus dados são sensíveis e exigem baixa latência ou compliance específica, opte por servidor local.
O que é realmente obrigatório para adequar a TI à LGPD?
Faça um inventário de dados pessoais, implemente controle de acesso baseado em perfis e estabeleça um processo de resposta a incidentes. Formalize contratos com operadores que tratam dados em seu nome. Ignorar esses passos pode gerar multas e perda de confiança.
Vale a pena terceirizar a gestão de TI para uma empresa especializada?
Sim, para PMEs no Rio de Janeiro e São Paulo, terceirizar os 4 pilares com a Simples Solução TI reduz custos de equipe interna e acelera a implementação. A empresa atua presencialmente nessas cidades e remotamente em todo o Brasil. Contrate se você não tem um gestor de TI dedicado ou se sua equipe atual está sobrecarregada.
Como controlar alterações em sistemas sem burocratizar a operação?
Exija uma requisição de mudança para toda alteração em produção, incluindo atualizações e novas regras de firewall. Para mudanças de baixo risco, use aprovação automática. Para mudanças que afetam dados críticos, exija aprovação de um comitê. Isso reduz incidentes causados por alterações não planejadas.
Como treinar minha equipe para evitar incidentes de segurança sem gastar muito?
Comece com simulações de phishing mensais usando ferramentas gratuitas ou de baixo custo, como PhishingBox ou até campanhas manuais. Se a taxa de cliques for superior a 15%, invista em uma plataforma paga como KnowBe4. Treinamentos curtos e frequentes são mais eficazes que palestras anuais.