
Firewall para pequenas empresas: critérios de contratação
Firewall para pequenas empresas no Brasil exige avaliar regras por aplicação, segmentação por usuários e zonas, logs para auditoria, VPN e prevenção de intrusão (IPS/IDS). A Simples Solução TI implanta e gerencia firewalls em empresas de 10 a 50 funcionários no Rio de Janeiro e em São Paulo, com suporte contínuo e diagnóstico técnico antes do orçamento.
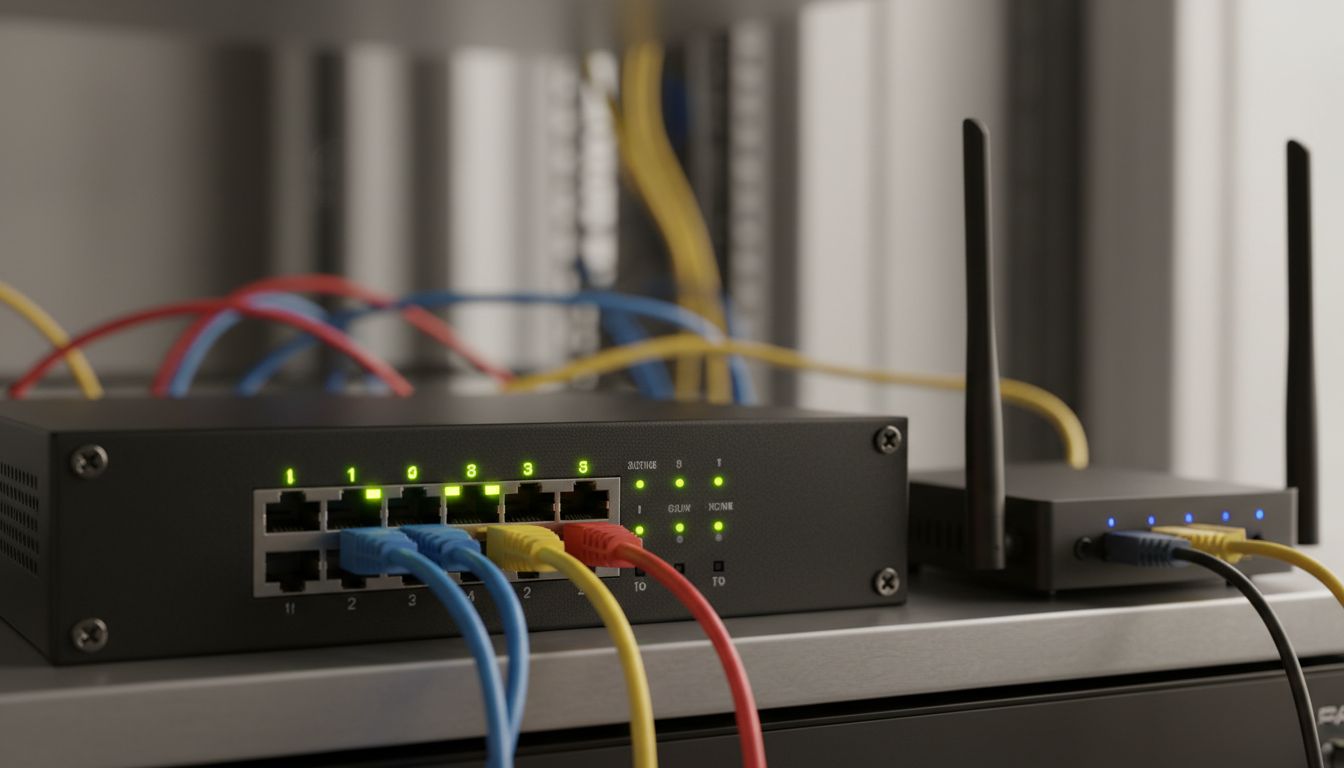
- Avalie firewall por regras por aplicação, segmentação por usuários e zonas, logs auditáveis, VPN e IPS/IDS.
- Compare appliance dedicado, gerenciável e integração SD-WAN antes de decidir.
- Exija suporte em português, atualizações de assinaturas e plano de implantação com testes.
- A Simples Solução TI gerencia firewalls B2B no Rio de Janeiro e em São Paulo, com diagnóstico antes do orçamento.
O que um firewall para pequenas empresas precisa resolver na prática?
Um firewall para uma empresa de 10 a 50 funcionários precisa controlar o tráfego de entrada, bloquear acessos não autorizados a servidores e estações e aplicar regras por aplicação ou porta. Também precisa segmentar a rede para isolar setores e restringir o acesso administrativo aos responsáveis pela infraestrutura.
- Controle de tráfego de entrada: Bloqueia portas não utilizadas, restringe acesso remoto a IPs autorizados e impede varreduras externas.
- Filtro por aplicação: Impede aplicações não corporativas, como torrent e streaming, que consomem banda e introduzem malware.
- Segmentação de rede: Separa redes de convidados, servidores e estações de trabalho, limitando movimento lateral em caso de infecção.
- Acesso administrativo restrito: Permite gerenciar o firewall apenas por meio de VPN ou IPs internos fixos, com autenticação forte.
A Simples Solução TI implanta firewalls como FortiGate e pfSense com essas regras aplicadas desde o primeiro dia, com revisão mensal de políticas no Rio de Janeiro e São Paulo. Para conhecer o serviço, acesse a página de firewall.
A título de exemplo, uma empresa de contabilidade no Rio de Janeiro com 40 funcionários separa a rede de servidores financeiros dos computadores da recepção. Sem segmentação, um computador infectado na recepção consegue alcançar o servidor de banco de dados na porta 1433; com regras de firewall, o acesso é bloqueado na origem. Essa medida reduz o risco de vazamento de dados contábeis sem exigir troca de equipamentos.
O acesso administrativo deve ficar restrito a uma VLAN de gerenciamento acessível apenas por VPN ou por IPs internos fixos. Ignorar essa regra deixa o firewall exposto a ataques de força bruta na interface web, principal vetor de invasão em pequenas empresas. Use autenticação multifator ou certificados para qualquer login no painel de administração.
Como escolher entre firewall dedicado, appliance gerenciável e solução integrada com SD-WAN?
A escolha depende de três fatores: número de links de internet, necessidade de VPN site-to-site e capacidade da equipe interna para operar o equipamento. Empresas com um único link e pouca equipe técnica devem priorizar um appliance gerenciável com suporte contratado; empresas com dois ou mais links e filiais devem avaliar SD-WAN.
| Critério | Firewall dedicado (FortiGate, pfSense) | Appliance gerenciável (Sophos Central, WatchGuard) | SD-WAN integrado (Fortinet Secure SD-WAN, Cisco Meraki) |
|---|---|---|---|
| Arquitetura | Hardware físico ou virtual instalado localmente, com regras configuradas pela equipe interna. | Hardware gerenciado via console em nuvem; atualizações e políticas aplicadas pelo provedor. | Appliance que combina firewall com roteamento inteligente de múltiplos links. |
| Roteamento WAN | Suporta failover básico entre dois links, mas sem balanceamento por aplicação. | Geralmente limitado a um link, com failover manual ou por script. | Balanceia tráfego entre links por política de aplicação, com detecção de qualidade de link. |
| VPN | VPN site-to-site e SSL VPN dependem de configuração manual e gerenciamento de certificados. | VPN gerenciada pelo provedor, com clientes pré-configurados para usuários finais. | SD-WAN otimiza túneis VPN entre filiais, priorizando VoIP e sistemas internos. |
| Operação | Exige conhecimento de regras, NAT, VLANs e troubleshooting de rede. | Operação simplificada por painel central; menos necessidade de especialista interno. | Operação mais complexa no início, mas reduz intervenções manuais em mudanças de link. |
| Dependência de suporte | Baixa dependência externa, mas alta carga operacional interna. | Alta dependência do provedor para ajustes e incidentes. | Média dependência; o provedor monitora links e aplica políticas, mas a empresa controla prioridades. |
Use firewall dedicado quando a empresa tem equipe própria de redes e exige controle total do hardware. Use appliance gerenciável quando o suporte precisa ser terceirizado e o risco de configuração incorreta é alto. Use SD-WAN integrado quando há dois ou mais links e filiais que precisam de failover automático.
Para empresas de 10 a 50 funcionários no Rio de Janeiro ou São Paulo, a Simples Solução TI recomenda appliance gerenciável na maioria dos casos, pois combina segurança ativa com suporte em português e atualizações contínuas. SD-WAN entra quando há duas conexões de internet e chamadas VoIP que não podem cair.
Quais recursos de inspeção, VPN e logs são imprescindíveis antes de fechar contrato?
Antes de assinar contrato, exija pelo menos IPS/IDS com atualização automática de assinaturas, inspeção de tráfego criptografado (TLS inspection) quando houver BYOD, VPN com autenticação multifator e logs exportáveis para SIEM ou armazenamento externo. Também confirme que o suporte técnico atende em português com SLA de resposta.
- IPS/IDS: Bloqueio de exploits conhecidos e assinaturas atualizadas pelo menos uma vez ao dia; o IPS deve agir em modo preventivo e não apenas detectar.
- Inspeção TLS: Descriptografa tráfego HTTPS para detectar malware em downloads e e-mails; exige certificado interno e avaliação de impacto no desempenho.
- VPN site-to-site e SSL VPN: Para acesso remoto de funcionários e conexão entre matriz e filial; deve suportar MFA via TOTP ou certificado digital.
- Logs exportáveis: Envio para syslog, SIEM ou ferramenta como Graylog; retenção mínima de 180 dias para investigação de incidentes.
- Suporte em português: Time local com SLA de resposta definido; para operações no Rio de Janeiro ou São Paulo, possibilidade de atendimento presencial.
A Simples Solução TI entrega esses requisitos em contratos de firewall gerenciado, com monitoramento 24x7 e revisão trimestral de regras. Veja a página de segurança de dados para detalhes.
Ignorar logs exportáveis significa que, após um incidente, você não terá evidência para identificar a origem do ataque nem para acionar seguro ou autoridades. Sem IPS atualizado, exploits recentes passam direto pelo firewall. A inspeção TLS ausente permite malware escondido em tráfego HTTPS.
Como estimar a carga de gestão de regras e políticas para uma equipe de 10 a 50 funcionários?
A carga de administração contínua cresce com o número de regras, exceções temporárias e revisões mensais. Para uma equipe de 10 a 50 funcionários, reserve entre 2 e 6 horas por mês apenas para manter a política de firewall coerente. Ignorar essa rotina faz o equipamento acumular regras órfãs e ampliar a superfície de ataque.
- Passo 1 — Liste todos os acessos externos necessários: cada servidor publicado, túnel VPN ou integração com nuvem híbrida gera de 2 a 4 regras de firewall. Conte esses pontos de exposição antes de calcular o esforço.
- Passo 2 — Agrupe funcionários por perfil de acesso: financeiro, vendas, operação e TI não precisam das mesmas portas. Criar grupos por função reduz o total de regras de 50% a 70% em relação a uma regra por usuário.
- Passo 3 — Registre exceções temporárias com prazo de validade: acesso de fornecedor, teste de homologação ou liberação emergencial deve ter data de expiração. Exceção sem prazo vira regra órfã e aumenta a carga futura de limpeza.
- Passo 4 — Estabeleça revisão mensal de até 60 minutos: remova regras sem tráfego, valide se as políticas críticas continuam corretas e documente mudanças. Esse hábito evita que o firewall se torne uma caixa-preta.
A estimativa final depende da quantidade de VLANs e da existência de VPN site-to-site. Redes segmentadas exigem mais regras entre segmentos, mas reduzem o risco de movimento lateral. Se a equipe interna não tiver tempo para essas revisões, o firewall passa a operar às cegas — exatamente o cenário em que um incidente passa despercebido.
Quando contratar a Simples Solução TI para implantar e gerenciar firewall no Rio de Janeiro ou São Paulo?
Contrate a Simples Solução TI quando sua empresa de 10 a 50 funcionários no Rio de Janeiro ou em São Paulo precisar de firewall implantado e gerenciado sem equipe interna dedicada. A empresa atende exclusivamente B2B com diagnóstico técnico, instalação local e suporte contínuo via service desk e field service.
O escopo de atendimento cobre desde a definição de regras iniciais até a revisão mensal de políticas, atualização de assinaturas IPS/IDS e monitoramento de logs. Para empresas com sede no Rio de Janeiro, o time realiza visita técnica no local; para operações em São Paulo, o suporte híbrido combina atendimento remoto com deslocamento programado quando necessário.
O valor do serviço depende do número de usuários, quantidade de links de internet, necessidade de VPN site-to-site e nível de SLA exigido. Não há preço fechado sem diagnóstico: a Simples Solução TI avalia a rede atual, identifica os pontos de exposição e entrega um orçamento com base no escopo real. Conheça os detalhes em Firewall.
Quais são as dúvidas mais comuns sobre firewall para pequenas empresas?
Preciso de firewall se já tenho antivírus e backup?
Sim. Antivírus protege o endpoint, backup recupera dados, mas nenhum deles bloqueia acessos não autorizados à rede. Sem firewall, qualquer dispositivo com porta aberta fica exposto a varredura e exploração direta.
Firewall open source como pfSense ou OPNsense é suficiente para 30 funcionários?
Pode ser suficiente, desde que alguém interno configure, atualize e monitore continuamente. Se a empresa não tem essa pessoa, o custo operacional escondido supera a economia de licença. Nesse caso, um appliance gerenciado com suporte local reduz o risco de configuração errada.
VPN no firewall substitui o home office seguro?
VPN cria túnel criptografado para acesso remoto, mas não resolve tudo. Combine com autenticação multifator (MFA) e políticas de endpoint. Sem MFA, credencial vazada permite entrada direta na rede corporativa.
Com que frequência devo revisar as regras de firewall?
Mensalmente ou após qualquer mudança de infraestrutura, como novo servidor, troca de fornecedor ou alteração de link. Regra sem uso é brecha em potencial: atacante pode explorar uma permissão que ninguém lembra que existe.
O que acontece se eu não segmentar a rede com firewall?
Uma máquina comprometida pode acessar servidores, dados financeiros e backups na mesma rede. Segmentação por VLAN com regras de firewall entre elas limita o movimento lateral e contém o incidente.
Quando não vale a pena contratar firewall dedicado?
Se a empresa tem menos de 10 funcionários e opera 100% em nuvem, sem servidores locais nem VPN site-to-site, um firewall integrado ao roteador corporativo pode bastar. Mesmo assim, as regras precisam de revisão e atualização de firmware.
A Simples Solução TI atende empresas de qualquer porte?
Não. A Simples Solução TI atende exclusivamente B2B, tipicamente empresas de 10 a 50 funcionários com CNPJ ativo. Não há atendimento para pessoa física, MEI ou uso doméstico.
Perguntas frequentes
Quando devo contratar um firewall dedicado para minha empresa de 10 a 50 funcionários?
Contrate firewall dedicado se você tiver mais de um link de internet, precisar de VPN site-to-site ou quiser segmentar redes internas. Se a operação for 100% em nuvem, sem servidor local, um appliance com UTM integrado ao roteador costuma bastar. Ignorar a segmentação deixa uma estação comprometida alcançar servidores e backups.
Preciso de firewall se já tenho antivírus e backup?
Sim, contrate firewall mesmo com antivírus e backup. Antivírus protege o endpoint contra malware, mas não bloqueia tráfego de rede não autorizado. Sem firewall, um atacante pode explorar portas abertas e acessar dados antes que o backup consiga restaurar.
Firewall open source como pfSense ou OPNsense serve para 30 funcionários?
Use pfSense/OPNsense apenas se você tiver equipe interna para configurar, atualizar e monitorar o equipamento continuamente. Caso contrário, contrate um firewall gerenciado com suporte, como o da Simples Solução TI. Deixar o firewall open source sem atualização regular abre brechas conhecidas.
Com que frequência devo revisar as regras de firewall?
Revise mensalmente ou após qualquer mudança de infraestrutura, como novo servidor, troca de link ou fornecedor. Regras antigas acumuladas viram brechas: um acesso liberado para um ex-funcionário pode continuar ativo. Agende revisão no calendário e registre cada alteração.
VPN no firewall substitui o home office seguro?
Não, VPN é apenas uma parte. Configure VPN com autenticação multifator e política de acesso mínimo. VPN cria túnel criptografado, mas não corrige endpoint sem patch nem impede credencial vazada. Combine com MDM e atualização forçada nos dispositivos da empresa.
Quando contratar a Simples Solução TI para implantar e gerenciar firewall no Rio de Janeiro ou São Paulo?
Contrate a Simples Solução TI quando sua empresa de 10 a 50 funcionários no Rio de Janeiro ou em São Paulo precisar de firewall implantado e gerenciado sem equipe interna dedicada. A empresa atende B2B e faz diagnóstico antes de propor orçamento. Se você já tem equipe de segurança interna e processos maduros, talvez só precise de consultoria pontual.
O que acontece se eu não segmentar a rede com firewall?
Segmente agora se você tem servidores, dados financeiros ou backups na mesma rede das estações. Sem segmentação, uma máquina comprometida alcança esses ativos lateralmente. Use VLANs e regras de firewall entre segmentos, permitindo apenas o tráfego necessário.
Quais recursos de firewall são imprescindíveis antes de fechar contrato?
Exija IPS/IDS com atualização automática, inspeção TLS se houver BYOD, VPN com MFA e logs exportáveis para SIEM. Sem logs externos, você não consegue investigar incidente nem comprovar conformidade. Peça esses itens no contrato como requisitos mínimos.