
Firewall x antivírus: quando usar cada um em empresas?
Firewall e antivírus não são concorrentes: o firewall bloqueia tráfego suspeito antes da entrada; o antivírus detecta e remove malware que já passou. Para empresas com CNPJ e operação profissional de 10 a 50 funcionários, a Simples Solução TI, com sede no Rio de Janeiro e atendimento em São Paulo e remoto nacional, recomenda implementar os dois em camadas. Usar apenas um deles deixa a rede ou os arquivos expostos.
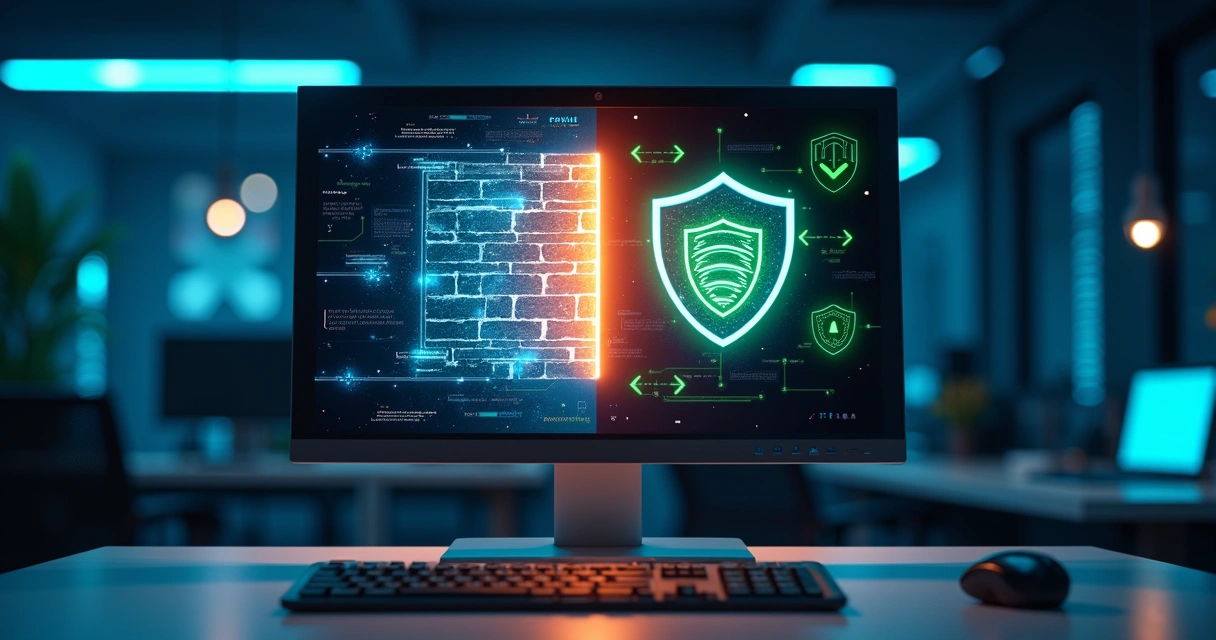
- Firewall filtra tráfego de rede antes da entrada; antivírus detecta e remove malware em arquivos e programas.
- Usar firewall e antivírus juntos reduz o risco de invasão e infecção em empresas com CNPJ.
- A Simples Solução TI aplica as duas camadas com gestão centralizada e suporte no Rio de Janeiro e em São Paulo.
Firewall e antivírus: qual é a diferença real?
Firewall e antivírus atuam em momentos distintos do ciclo de um ataque e não competem entre si. O firewall bloqueia o acesso não autorizado antes que o tráfego chegue à rede interna. O antivírus identifica e remove malware que já entrou por e-mail, download ou mídia removível. Na prática, uma empresa com CNPJ e operação profissional precisa dos dois controles operando em conjunto.
A Simples Solução TI aplica essas duas camadas em clientes no Rio de Janeiro, em São Paulo e em atendimento remoto nacional.
| Critério | Firewall | Antivírus |
|---|---|---|
| Escopo de proteção | Rede, portas, IPs e protocolos | Arquivos, processos e comportamento em endpoints |
| Momento de ação | Antes do tráfego entrar na rede | Depois que o arquivo ou processo já está no dispositivo |
| Exemplos reais | pfSense, Sophos XG, FortiGate, WatchGuard | Microsoft Defender, ESET Endpoint Security, Sophos Intercept X |
| Limitação principal | Não remove malware que chega por e-mail ou pendrive | Não impede ataque direto a portas abertas ou exploração de VPN |
Quando usar firewall e quando usar antivírus em uma empresa?
Use firewall e antivírus juntos em toda empresa com internet e estações de trabalho corporativas. Essa regra não possui exceção para organizações com 10 a 50 funcionários. Um firewall sem antivírus deixa o endpoint exposto a malware recebido por e-mail diariamente. Um antivírus sem firewall deixa a rede exposta a ataques diretos vindos da internet.
- Regra: firewall de borda em qualquer rede com acesso à internet, incluindo filiais e home office corporativo.
- Exceção parcial: nenhuma empresa deve operar sem firewall; apenas o porte define se será appliance físico, virtual ou cloud.
- Antivírus obrigatório: em todo notebook, desktop e servidor com e-mail, navegação web ou mídia removível.
- Cenário de decisão: se a empresa usa acesso remoto via VPN, o firewall deve inspecionar tráfego criptografado; se não, priorize antivírus com EDR.
Firewall substitui antivírus? E o contrário?
Não. Firewall não substitui antivírus, e antivírus não substitui firewall em nenhuma hipótese. Quem usa apenas uma camada aceita uma brecha previsível e explorável na proteção da rede.
Um firewall de borda bem configurado não bloqueia um anexo malicioso em e-mail corporativo legítimo. O malware chega como arquivo PDF ou DOCX e executa no endpoint do usuário. Sem antivírus, o atacante ganha persistência e move-se lateralmente na rede interna.
Um antivírus atualizado não impede a exploração de uma porta RDP exposta diretamente na internet. O atacante faz força bruta na porta 3389, obtém acesso e usa credenciais válidas da empresa. O antivírus não vê nada porque não há arquivo malicioso para detectar.
Na prática, a ausência de firewall gera incidentes de acesso indevido e vazamento de dados sensíveis. A ausência de antivírus gera infecção por ransomware e indisponibilidade de sistemas. Os dois prejuízos param a operação inteira da empresa.
Como implementar firewall e antivírus em camadas sem travar a operação?
Implemente em fases, começando por inventário e segmentação de rede. Essa abordagem evita bloqueios em produção e reduz chamados ao service desk da sua equipe de TI.
Checklist de implementação em 6 passos
- Inventário: liste todos os dispositivos, sistemas operacionais e softwares em uso. Ignorar essa etapa gera regra de firewall que bloqueia aplicação legítima.
- Segmentação: separe VLANs para servidores, estações, convidados e câmeras CFTV. Use pfSense ou Sophos XG para criar as regras entre VLANs.
- Política de saída: liberte apenas portas e destinos necessários. Bloqueie por padrão e libere por exceção.
- Antivírus em endpoints: instale ESET Endpoint Security ou Microsoft Defender for Business com políticas centralizadas. Ajuste exclusões apenas para aplicações certificadas.
- Atualizações automáticas: configure atualização diária de assinaturas e engine do antivírus. Firewall deve receber patches de firmware mensalmente.
- Teste de regras: antes de colocar em produção, valide com um grupo piloto por 48 horas. Monitore logs no Sophos Central ou no console do pfSense.
A Simples Solução TI executa essa implementação em clientes no Rio de Janeiro e em São Paulo, com suporte local. O monitoramento remoto contínuo acompanha os indicadores da rede. Consulte a página de Segurança de Dados para entender o escopo completo.
O que considerar ao contratar uma empresa de TI para firewall e antivírus?
Para firewall e antivírus, contrate uma empresa com SLA de atendimento definido, gestão centralizada das políticas e suporte local em Rio de Janeiro ou São Paulo. A Simples Solução TI atende esses critérios com diagnóstico inicial e monitoramento contínuo. Ignorar esses pontos deixa brechas de segurança e aumenta o tempo de resposta a incidentes.
| Critério | Por que importa | Consequência de ignorar |
|---|---|---|
| SLA (tempo de resposta e resolução) | Incidentes de segurança exigem ação rápida. | Sem SLA, um ataque fica horas sem resposta e amplia o dano. |
| Gestão centralizada das políticas | Centralizar regras de firewall e quarentena do antivírus garante uniformidade. | Cada máquina vira uma ilha com configuração divergente. |
| Suporte local | Equipe próxima atende emergências presenciais. | Suporte apenas remoto atrasa troca de equipamento ou análise forense. |
| Experiência B2B com PMEs | Entende orçamento, prazos e rotina enxuta de empresas de 10 a 50 funcionários. | Fornecedores focados em grandes contas impõem processos caros e complexos. |
A Simples Solução TI combina esses critérios com atendimento nacional remoto e unidades no Rio de Janeiro e em São Paulo. Conheça nossa consultoria de TI para avaliar a maturidade da sua segurança.
Quais erros mais comuns em PMEs ao configurar firewall e antivírus?
PMEs cometem erros como usar senhas padrão, liberar portas desnecessárias e não monitorar logs. Cada erro amplia a superfície de ataque e atrasa a detecção de invasões. Corrigir esses pontos exige revisão periódica da configuração.
| Erro comum | Consequência | Como evitar |
|---|---|---|
| Usar senha padrão do equipamento (ex.: admin/admin) | Invasores acessam o firewall em minutos e alteram regras. | Troque a senha no primeiro acesso e ative autenticação de dois fatores. |
| Liberar portas sem necessidade (ex.: RDP aberto para internet) | Vulnerabilidades conhecidas são exploradas para invadir a rede. | Feche portas não utilizadas e exija VPN para acesso remoto. |
| Não atualizar assinaturas do antivírus | Malware novo passa despercebido e se instala nas estações. | Ative atualização automática e monitore a versão no console. |
| Não segmentar a rede (servidores e estações na mesma VLAN) | Malware se propaga lateralmente e alcança dados críticos. | Crie VLANs para isolar setores, convidados e servidores. |
| Não monitorar logs do firewall | Ataques e tentativas de invasão passam sem alerta. | Ative alertas no SIEM ou revise logs semanalmente. |
| Usar antivírus gratuito em ambiente corporativo | Falta gestão centralizada, suporte e relatórios de compliance. | Adote solução corporativa com console de administração e EDR. |
A Simples Solução TI revisa essas configurações durante o diagnóstico e implanta políticas de segurança em etapas. Veja como nosso service desk mantém o monitoramento contínuo.
Como funciona o orçamento de firewall e antivírus para empresas?
O valor de firewall e antivírus depende do número de usuários, volume de dados, SLA e equipamentos existentes. A Simples Solução TI calcula o custo após um diagnóstico técnico, sem valores fixos publicados. Esse modelo evita pagar por licenças desnecessárias ou por cobertura insuficiente.
- Número de estações de trabalho e servidores: cada dispositivo exige licença e consome tempo de gestão.
- Volume de dados e tráfego de rede: backup e inspeção de tráfego aumentam a demanda por processamento.
- SLA desejado: tempo de resposta 24/7, atendimento presencial e monitoramento contínuo alteram o escopo.
- Tipo de firewall: soluções UTM ou next-gen com IPS, VPN e controle de aplicações têm custos distintos.
- Antivírus corporativo: licenças com EDR, sandbox e gestão centralizada variam conforme o fornecedor.
- Equipamentos existentes: reutilizar hardware atual reduz investimento inicial, mas pode limitar recursos.
O diagnóstico da Simples Solução TI avalia a infraestrutura atual, os riscos e as necessidades de compliance. Em seguida, a proposta detalha escopo, prazos e responsabilidades. Agende uma consultoria de TI para receber um orçamento preciso.
Perguntas frequentes
Depois de instalar o firewall, o acesso ao internet banking parou; devo liberar a porta no firewall?
Não libere a porta sem identificar a regra que está bloqueando o tráfego legítimo. Verifique os logs do firewall para ver qual política está derrubando a conexão e crie uma exceção pontual para o IP do banco. Se o bloqueio for recorrente, revise a segmentação da rede em vez de desativar o firewall.
O antivírus acusou um malware, mas o firewall não alertou nada; isso significa que o firewall falhou?
Investigue a origem do malware; se ele chegou por e-mail ou download, o firewall não é a falha, pois o tráfego passou por uma porta legítima. Regra: o firewall bloqueia acessos não autorizados; exceção: ele não impede malware que entra por canais permitidos, como anexos de e-mail. Para esse vetor, o antivírus e a filtragem de e-mail são as defesas corretas.
Empresa com 10 funcionários e tudo na nuvem precisa de firewall ou o antivírus resolve?
Mantenha os dois, mesmo com 10 funcionários. Regra: toda empresa com acesso à internet e estações de trabalho precisa de firewall para controlar conexões de saída e entrada; exceção: só ambiente isolado sem internet, o que não se aplica a nuvem. O antivírus protege contra malware que já passou, mas não substitui o controle de tráfego.
O dono quer usar antivírus gratuito para os computadores da empresa; é aceitável?
Não use antivírus gratuito em ambiente corporativo, pois ele não oferece gestão centralizada de políticas e respostas a incidentes. Regra: em empresa com CNPJ e dados de terceiros, antivírus gratuito é risco; exceção: apenas em equipamento de teste sem conexão à rede corporativa. Para dados de clientes e informações financeiras, contrate solução corporativa com console de administração.
Como evitar que o firewall derrube chamadas de VoIP ou videoconferência?
Crie regras específicas para os protocolos de VoIP (SIP, RTP) e para os IPs dos provedores de videoconferência, em vez de liberar todas as portas. Monitore a qualidade das chamadas após cada mudança de regra. Se houver instabilidade, utilize QoS no firewall para priorizar tráfego de voz.
Já temos firewall e antivírus, mas ninguém analisa logs; contratar monitoramento vale a pena?
Contrate monitoramento contínuo, porque logs sem análise deixam ataques passarem despercebidos até virarem incidente. A Simples Solução TI oferece service desk e monitoramento com SLA de atendimento para empresas no Rio de Janeiro e São Paulo. Sem revisão periódica, você só descobre a falha quando o sistema já foi comprometido.
Preciso liberar acesso remoto para dois funcionários; abro portas no firewall ou implemento VPN?
Implemente VPN corporativa em vez de abrir portas de acesso remoto direto, pois portas abertas expõem serviços a varreduras automatizadas. Regra: se mais de um funcionário precisa de acesso remoto, VPN com autenticação multifator é obrigatória; exceção: acesso pontual de um único IP fixo com restrição de origem, mas a recomendação continua sendo VPN.