
Serviço de infraestrutura de rede para PME: o que exige?
Serviço de infraestrutura de rede para PME de 10 a 50 funcionários exige cabeamento Cat6, VLANs segmentadas, firewall gerenciado e monitoramento 24/7. A Simples Solução TI projeta e mantém essa base para empresas no Rio de Janeiro, São Paulo e atendimento remoto nacional, com SLA e diagnóstico documentado. O valor depende de escopo e sai por orçamento após levantamento técnico, não de tabela pronta.
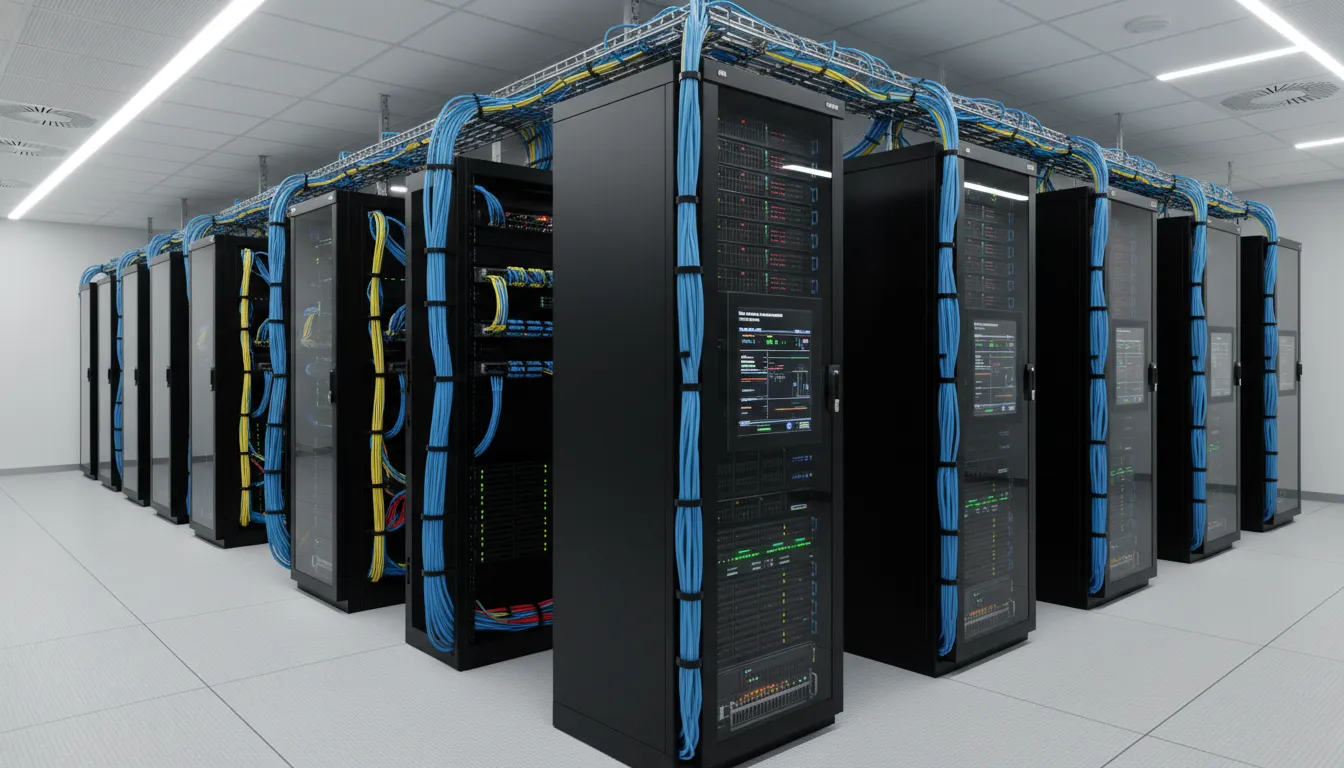
- Cabeamento Cat6 resolve 1 GbE em 100 m e 10 GbE até 55 m; Cat6A é para backbone 10 GbE.
- VLANs separam convidados, IoT e servidores; sem segmentação, ransomware se espalha lateralmente.
- Firewall de borda, backup 3-2-1 e monitoramento Zabbix/PRTG são camadas obrigatórias.
- Peça SLA, documentação e diagnóstico antes do contrato; valor sai por orçamento no RJ/SP.
O que um serviço de infraestrutura de rede deve entregar para uma PME de 10 a 50 funcionários?
Um serviço de infraestrutura de rede para uma PME de 10 a 50 funcionários deve entregar cinco componentes obrigatórios: cabeamento estruturado, switches gerenciáveis, segmentação de rede (VLANs), firewall de borda e monitoramento contínuo. Sem qualquer um deles, a rede funciona até o primeiro pico de tráfego, ataque ou falha de hardware.
Esses cinco itens não são opcionais para quem depende de sistemas, e-mail e arquivos compartilhados. A ausência de cada um gera uma consequência específica e mensurável em tempo de parada.
- Cabeamento estruturado: sem certificação Cat6 ou superior, a rede limita a velocidade a 1 Gbps e sofre interferência em trechos longos. Consequência: aplicações lentas e chamados constantes de “internet caiu”.
- Switches gerenciáveis: switches não gerenciáveis não permitem VLAN, QoS nem isolamento de portas. Consequência: um único equipamento com defeito ou comportamento anômalo derruba a rede inteira.
- Segmentação de rede (VLANs): sem VLANs, um ransomware se propaga lateralmente para servidores, backup e todas as estações. Consequência: criptografia em massa e restauração demorada.
- Firewall de borda: sem firewall com inspeção de tráfego, a rede fica exposta a acessos não autorizados e malwares de entrada. Consequência: vazamento de dados e queda de serviços críticos.
- Monitoramento contínuo: sem monitoramento, falhas de link, disco cheio ou picos de CPU passam despercebidos até gerar parada total. Consequência: tempo de indisponibilidade alto e diagnóstico reativo.
A Simples Solução TI entrega esses cinco componentes em projetos de infraestrutura de rede para empresas no Rio de Janeiro e em São Paulo, com suporte remoto nacional. Veja como o serviço é estruturado na página de Infraestrutura de Rede.
Qual cabeamento usar: Cat5e, Cat6 ou Cat6A?
Para uma PME de 10 a 50 funcionários, a escolha padrão é Cat6, que suporta 1 Gbps até 100 metros e atende a praticamente todos os cenários de escritório. Cat5e só se justifica em trechos curtos e legados; Cat6A é recomendado quando há necessidade de 10 Gbps ou distâncias maiores com maior imunidade a ruído.
| Critério | Cat5e | Cat6 | Cat6A |
|---|---|---|---|
| Velocidade máxima a 100 m | 1 Gbps | 1 Gbps (10 Gbps até 55 m) | 10 Gbps |
| Largura de banda | 100 MHz | 250 MHz | 500 MHz |
| Distância máxima para 10 Gbps | Não suporta | 55 m | 100 m |
| Imunidade a ruído (Alien Crosstalk) | Baixa | Média | Alta (blindagem e separação melhor) |
| Cenário recomendado | Apenas manutenção de legado | Escritório padrão com 1 Gbps | Data center, backbone ou cabeamento entre andares |
Regra prática: use Cat6 para novas instalações em escritórios com até 50 funcionários, a menos que a empresa já tenha equipamentos 10 Gbps ou preveja crescimento para redes com muitos pontos de acesso Wi-Fi 6. Ignorar essa recomendação e usar Cat5e em uma instalação nova economiza pouco no cabo, mas limita a rede por anos e força um recabeamento precoce.
A Simples Solução TI avalia o cabeamento existente e especifica o padrão correto em projetos no Rio de Janeiro e São Paulo, evitando compra errada de material e retrabalho.
Quando segmentar a rede com VLANs é obrigatório e como isso impede ransomware de se espalhar?
VLANs são obrigatórias quando a PME tem mais de um tipo de dispositivo ou departamento na mesma rede, como servidores, câmeras, visitantes e estações de trabalho. A segmentação impede que um ransomware se mova lateralmente: cada VLAN funciona como um compartimento isolado, e o tráfego entre elas só existe se uma regra de firewall permitir.
Sem VLANs, uma única estação infectada pode alcançar diretamente o servidor de arquivos, o backup e os demais computadores pela mesma rede local. A consequência é a criptografia em massa antes que o time de TI perceba o ataque.
Configuração mínima para conter ransomware
- Crie uma VLAN para servidores, uma para estações de trabalho, uma para telefonia IP e uma para convidados. Nunca misture convidados com a rede interna.
- Configure o roteamento entre VLANs no firewall (ou em switch L3 com ACLs), nunca em um roteador simples. Isso permite bloquear tráfego desnecessário.
- Bloqueie por padrão todo tráfego entre VLANs e libere apenas portas específicas: por exemplo, SMB (445) apenas das estações para o servidor de arquivos, nunca entre estações.
- Desative protocolos de propagação comuns de ransomware, como RDP (3389) e SMB, entre VLANs de usuários e servidores, exceto para administradores com origem restrita.
- Monitore logs de negação no firewall e no switch. Tentativas repetidas de acesso entre VLANs indicam movimento lateral de malware.
Essa configuração não elimina o ransomware, mas reduz drasticamente o raio de dano. Se uma estação for infectada, o malware fica contido na VLAN de estações e não alcança o servidor de backup. A Simples Solução TI implementa segmentação VLAN e regras de firewall em projetos no Rio de Janeiro e São Paulo, com suporte remoto para todo o Brasil. Conheça o serviço de Segurança de Dados.
Como dimensionar switches, roteadores e access points sem pagar a mais?
O dimensionamento começa contando dispositivos e usuários, não comprando por intuição. Some o total de pontos de rede e aplique 20% de folga para crescimento. Essa conta evita trocar equipamento em menos de dois anos.
Passo 1: conte cada dispositivo que usa porta de rede
Liste computadores, impressoras, telefones IP, câmeras, pontos de acesso e servidores. Some também portas para visitantes e equipamentos de teste. A fórmula é: portas necessárias = total de dispositivos com fio × 1,2.
Passo 2: dimensione o PoE pela energia, não só pela porta
Switches com PoE alimentam telefones IP, câmeras e access points. Some a potência máxima de cada dispositivo e adicione 20% de margem. Nunca ocupe 100% do orçamento de energia do switch.
| Dispositivo PoE | Consumo típico por porta |
|---|---|
| Access point Wi-Fi 6 | 5–10 W |
| Telefone IP | 3–7 W |
| Câmera IP com infravermelho | 5–12 W |
| Sensor IoT ou iluminação | 2–5 W |
Se o switch tiver orçamento de 250 W, por exemplo, ele comporta cerca de 20 access points de 10 W com folga. Confira a especificação do fabricante antes de somar os dispositivos.
Passo 3: calcule access points pela densidade de usuários simultâneos
A quantidade de access points não depende só da área. Considere quantos dispositivos se conectam ao mesmo tempo. Use a regra de 25 usuários por access point em escritório de alta densidade. Para áreas abertas, um access point cobre cerca de 250 m². A fórmula é: APs = teto(total de usuários concorrentes / 25).
Para 30 funcionários, 2 access points costumam bastar; para 50, use 2 ou 3 dependendo da planta. Sempre faça um site survey para confirmar interferências e cobertura real.
Passo 4: escolha roteador/firewall pela vazão real, não pelo preço
Confira a vazão de NAT e VPN, não apenas a velocidade da porta. Para internet de 500 Mbps, um roteador com 1 Gbps de NAT atende com folga. Se houver VPN site-to-site, exija pelo menos 200 Mbps de throughput de VPN. MikroTik, pfSense, Fortinet e Sophos têm modelos nessa faixa.
Evite comprar switch de 48 portas quando 24 bastam com folga. Use VLANs para separar tráfego e reduzir a necessidade de hardware extra. Um diagnóstico de infraestrutura de rede identifica portas ociosas e gargalos antes da compra.
Firewall, backup e monitoramento: qual a diferença prática e o que ignorar cada um custa?
Firewall bloqueia tráfego não autorizado, backup restaura dados após perda e monitoramento detecta falhas em tempo real. Ignorar qualquer um gera custos distintos: exposição a ataques, perda definitiva de dados e tempo de inatividade prolongado.
Firewall: a camada de prevenção
Um firewall de borda com IPS e filtro de conteúdo impede que exploits conhecidos entrem na rede. Sem firewall, uma estação de trabalho pode ser comprometida por phishing e servir de porta para ransomware. O custo de ignorar é a recuperação de um incidente, que envolve horas de parada e possível vazamento.
Backup: a camada de restauração
Backup não previne incidente, mas devolve os dados. Use a regra 3-2-1: três cópias, em duas mídias diferentes, uma fora do local. Cópias imutáveis impedem que o ransomware criptografe também o backup. Sem backup, um ransomware ou falha de disco pode apagar contratos, e-mails e sistemas sem recuperação.
Monitoramento: a camada de detecção
Monitoramento com Zabbix, PRTG ou Nagios alerta quando disco está cheio, CPU alta ou link caiu. Sem monitoramento, a PME só descobre falha quando o usuário reclama. O custo de ignorar é o tempo de resposta maior, que transforma 30 minutos de indisponibilidade em horas.
| Camada | Função prática | O que custa ignorar |
|---|---|---|
| Firewall | Bloqueia tráfego não autorizado, inspeciona pacotes | Aumento da superfície de ataque, risco de invasão e ransomware |
| Backup | Restaura dados após perda, mantém cópias íntegras | Perda definitiva de dados, interrupção prolongada, dano reputacional |
| Monitoramento | Detecta falhas e anomalias em tempo real | Indisponibilidade prolongada, custo de suporte emergencial, perda de produtividade |
A LGPD não exige backup, mas a perda de dados pessoais pode gerar sanção da ANPD de até 2% do faturamento limitada a R$ 50 milhões por infração, conforme Art. 52 da Lei 13.709/2018. Backup e firewall reduzem o risco, mas não eliminam a responsabilidade do controlador.
Se você tem firewall e backup mas não monitora, ainda pode ficar horas sem saber que um servidor caiu. Monitoramento 24/7 encurta o tempo de resposta de horas para minutos.
Vale a pena terceirizar a infraestrutura de rede? Critérios para escolher fornecedor no Rio de Janeiro e São Paulo
Vale a pena terceirizar a infraestrutura de rede quando a empresa não tem analista de TI interno ou quando a operação exige disponibilidade contínua. Para PMEs de 10 a 50 funcionários, um fornecedor especializado entrega conhecimento técnico sem custo fixo de folha. A Simples Solução TI atende empresas no Rio de Janeiro e São Paulo com diagnóstico, implantação e monitoramento sob SLA.
Se a empresa tem equipe interna de TI, avalie terceirizar apenas o monitoramento 24/7 ou o field service. Caso contrário, a contratação completa evita retrabalho e garante responsabilidade única.
Critérios para escolher fornecedor de infraestrutura de rede
Antes de fechar contrato, exija diagnóstico com levantamento de ativos e testes de desempenho. Peça SLA com tempo de resposta e tempo de resolução em contrato. Confirme cobertura geográfica para atendimento presencial no Rio de Janeiro ou São Paulo. A consultoria de TI da Simples Solução TI inclui diagnóstico sem compromisso e entrega documentação completa.
| Critério | O que exigir |
|---|---|
| SLA | Tempo de resposta para chamados críticos (ex.: 2 horas) e uptime garantido (ex.: 99,5%) |
| Diagnóstico | Levantamento de ativos, teste de cabeamento, análise de tráfego antes da proposta |
| Ferramentas | Uso de ferramentas nomeadas (Zabbix, PRTG, UniFi Controller, FortiGate) |
| Documentação | Diagrama de rede, inventário de equipamentos e senhas em cofre |
| Referências | Cases de clientes do mesmo porte e segmento, não apenas logotipos |
A título de exemplo, uma empresa de contabilidade com 25 funcionários no Centro do Rio contrata a Simples Solução TI para revisar a rede. O diagnóstico identifica switch subdimensionado e access points em canais sobrepostos. A correção inclui troca de switch, configuração de VLANs e monitoramento Zabbix. Sem números inventados, o resultado é uma rede estável durante o fechamento mensal.
O valor do serviço depende do número de usuários, quantidade de equipamentos e nível de SLA. A Simples Solução TI envia orçamento após diagnóstico.
Perguntas frequentes
Quando devo segmentar a rede com VLANs em uma PME?
Segmente com VLANs se a rede tiver servidores, câmeras, telefones IP ou convidados compartilhando o mesmo cabeamento; caso contrário, uma rede plana pode bastar para escritórios com menos de 10 dispositivos e sem dados sensíveis. Crie uma VLAN para servidores, estações e convidados para impedir ransomware de se mover lateralmente.
Cat6 ou Cat6A: qual escolher para o cabeamento?
Use Cat6 para a maioria dos escritórios com até 50 funcionários, pois suporta 1 Gbps até 100 metros. Escolha Cat6A apenas se houver plano de 10 Gbps ou lances acima de 55 metros. Ignorar essa regra gera custo desnecessário ou gargalo futuro.
Como dimensionar switches e access points sem pagar a mais?
Comece contando cada dispositivo que ocupa porta de rede, incluindo câmeras, telefones IP e access points. Depois some a potência PoE exigida por esses equipamentos para escolher o switch. Por fim, dimensione access points pela densidade de usuários simultâneos, não pela área total.
Firewall, backup e monitoramento: qual implementar primeiro?
Implemente os três, mas priorize firewall e backup antes do monitoramento. Se o orçamento for restrito, contrate firewall e backup imediatamente e adicione monitoramento na fase seguinte. Sem firewall e backup, um incidente pode interromper a operação sem possibilidade de recuperação.
Vale a pena terceirizar a infraestrutura de rede?
Terceirize se a empresa não tem analista de TI interno ou precisa de disponibilidade contínua com SLA formal. Caso contrário, manter interno pode atender demandas simples em horário comercial. Exija diagnóstico com levantamento de ativos e testes de desempenho antes de fechar contrato.
O que fazer quando o link cai e a empresa fica sem acesso?
Acione o monitoramento para identificar se a falha está no provedor, no roteador ou no switch. Tenha um provedor de suporte com SLA que atenda incidentes críticos fora do horário comercial se a operação não pode parar. Sem monitoramento, o diagnóstico manual aumenta o tempo de inatividade.
O fornecedor de infraestrutura precisa ter ISO 27001?
Não exija ISO como requisito obrigatório para atender uma PME. Avalie experiência, metodologia de diagnóstico e referências de clientes. Se a PME precisa cumprir exigências contratuais de clientes maiores, aí sim a certificação do fornecedor pode ser um critério eliminatório.