
Segmentação de Rede com VLANs: Como Isolar Tráfego em PMEs
Para isolar tráfego em PMEs, a Simples Solução TI projeta segmentação de rede com VLANs a partir de switches gerenciáveis, separando servidores, estações de trabalho, dispositivos IoT e rede de visitantes. A configuração correta reduz o movimento lateral de ataques e melhora o desempenho da rede em empresas de 10 a 50 funcionários. O atendimento é remoto nacional, com hubs no Rio de Janeiro e São Paulo.
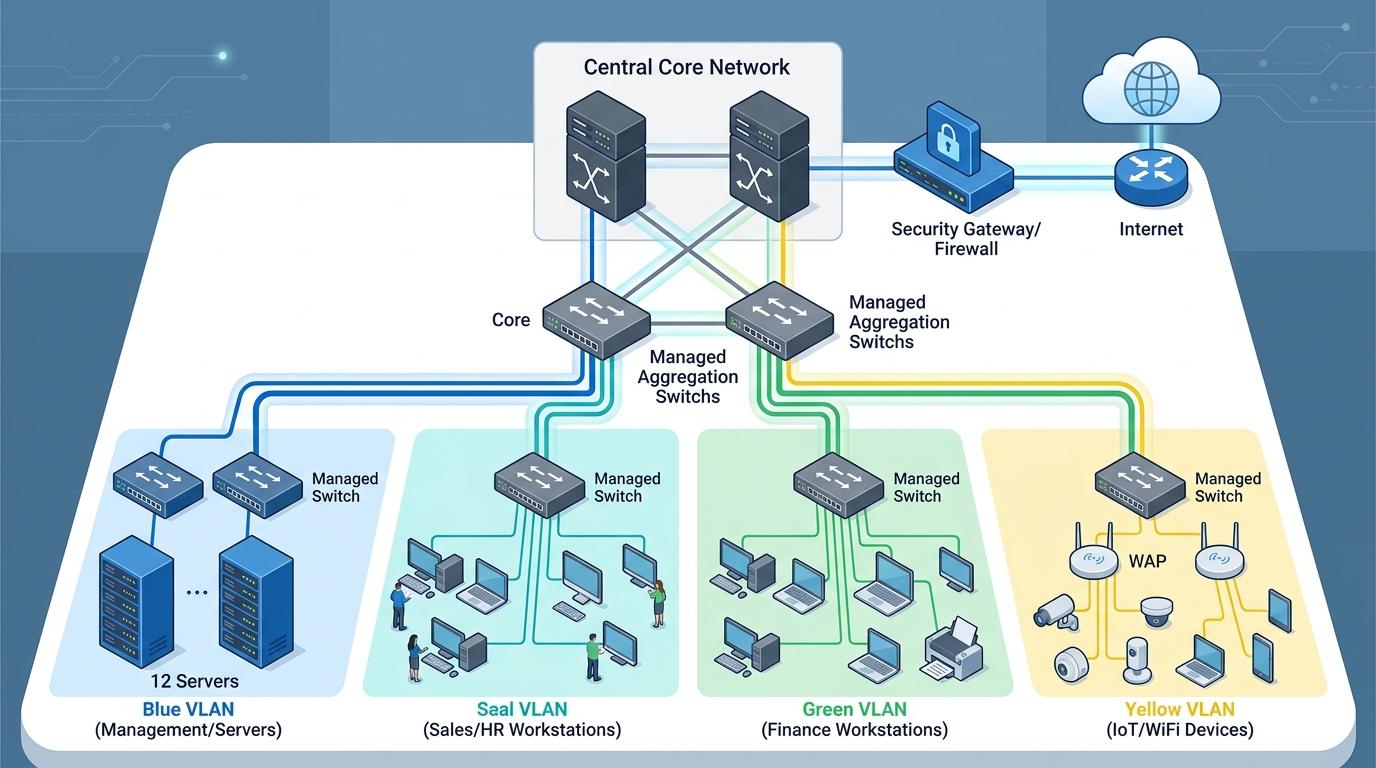
- VLANs segmentam uma rede física em redes lógicas isoladas usando switches gerenciáveis com padrão 802.1Q.
- Sem firewall controlando a comunicação entre VLANs, o isolamento não filtra tráfego e a exposição continua.
- Empresas de 10 a 50 funcionários devem separar no mínimo servidores, estações, IoT e visitantes.
- Ignorar segmentação permite que ransomware e invasores se movam lateralmente até dados críticos.
Por que VLANs isolam tráfego e reduzem ataques em PMEs?
VLANs isolam tráfego porque dividem um switch físico em redes lógicas separadas. Um dispositivo comprometido em uma VLAN não enxerga os recursos de outra VLAN sem passar pelo roteamento e pelas regras de firewall. Isso contém o movimento lateral de ataques, que explora protocolos como SMB e RDP para saltar entre máquinas. Além da segurança, a segmentação reduz tráfego de broadcast e melhora o desempenho em redes com mais de 20 dispositivos.
- Contenção de movimento lateral: sem VLAN, um ransomware pode se espalhar via ARP spoofing e exploração de serviços abertos. VLANs isolam por domínio de broadcast.
- Impacto em desempenho: domínios menores reduzem broadcasts e tráfego multicast desnecessário. VoIP e videoconferência ficam mais estáveis.
- Regra de ouro: separe por nível de confiança — servidores, estações de trabalho, visitantes, IoT e voz em VLANs distintas. Depois controle o tráfego entre elas no firewall. Veja mais em segmentação de rede.
Quais equipamentos são necessários e como comparar as opções?
Para implementar VLANs em uma PME, você precisa de um switch gerenciável com suporte ao padrão 802.1Q, um firewall ou roteador que faça roteamento inter-VLAN e, se houver Wi-Fi, access points que mapeiem SSIDs diferentes para VLANs distintas. Sem esses três componentes, a segmentação não funciona de ponta a ponta.
| Equipamento | Suporte 802.1Q | Roteamento inter-VLAN | Gerenciamento | Exemplos comuns |
|---|---|---|---|---|
| Switch gerenciável | Obrigatório para criar VLANs em portas de acesso e trunk. Todo switch gerenciável moderno suporta 802.1Q. | Não faz roteamento entre VLANs por si só; depende do firewall ou de um switch L3. | Interface web, CLI ou central de gerenciamento (Omada, UniFi). | Cisco Catalyst 1200, TP-Link Omada SG3428X, UniFi Switch Pro, MikroTik CRS328. |
| Firewall / roteador | Encaminha tráfego entre VLANs e aplica regras de segurança. É o ponto central de controle. | Sim, roteamento inter-VLAN com ACLs. | Painel próprio ou via software (pfSense, OPNsense, FortiGate, Sophos). | pfSense, OPNsense, FortiGate 40F, Sophos XG. |
| Access points | Mapeia SSIDs diferentes para VLANs específicas, isolando convidados e IoT no Wi-Fi. | Não roteiam entre VLANs; apenas marcam o tráfego com a VLAN correta. | Controladora local ou em nuvem (Omada, UniFi, Meraki). | UniFi U6 Enterprise, Aruba Instant On AP22, Cisco Meraki MR36. |
Switches não gerenciáveis não criam VLANs. Se a infraestrutura atual usa esses equipamentos, a segmentação fica limitada ao que o firewall consegue fazer na borda. A substituição por switches gerenciáveis é o primeiro passo para isolar tráfego interno.
Como planejar VLANs por nível de confiança em uma empresa de 10 a 50 funcionários?
A regra é agrupar dispositivos por função e nível de confiança, não por local físico. Use VLANs separadas para servidores, financeiro, IoT, voz e visitantes. Exceção: dispositivos com o mesmo nível de confiança e mesma função podem ficar na mesma VLAN mesmo em andares diferentes, para reduzir complexidade. A Simples Solução TI, com base no Rio de Janeiro e atendimento em São Paulo e nacional, projeta essa separação conforme o perfil de cada empresa de 10 a 50 funcionários.
| VLAN | Dispositivos | Tráfego permitido | Tráfego bloqueado |
|---|---|---|---|
| Servidores | Servidores de arquivos, aplicação e banco de dados. | Acesso de estações autorizadas a portas específicas (SMB, HTTP/S, SQL). | Acesso direto da VLAN de visitantes e IoT; tráfego entre servidores sem necessidade. |
| Financeiro | Computadores do departamento financeiro e sistemas de folha. | Acesso a servidores financeiros e internet corporativa. | Acesso a VLAN de convidados, IoT e outras estações fora do financeiro. |
| IoT | Câmeras CFTV, sensores, impressoras de rede, controle de acesso. | Comunicação apenas com servidor de monitoramento e NVR. | Acesso à internet livre, a servidores de banco ou estações de trabalho. |
| Voz | Telefones IP e PABX em nuvem. | Tráfego SIP/RTP para o PABX e internet. | Acesso a VLAN de servidores, financeiro e IoT. |
| Visitantes | Notebooks e celulares de terceiros. | Somente internet com isolamento entre clientes. | Qualquer acesso a recursos internos da empresa. |
Como configurar VLANs passo a passo sem interromper a operação?
Configurar VLANs exige quatro etapas: mapear dispositivos, criar as VLANs, configurar o trunk e escrever regras de firewall. Cada etapa ocorre em manutenção programada, fora do horário de pico, para não derrubar a operação. Assim, a segmentação não interrompe o expediente.
Antes de mexer no switch, documente cada porta e o dispositivo conectado. Use um inventário como Snipe-IT ou uma planilha com nome, MAC e VLAN desejada. Esse mapeamento evita colocar um servidor na VLAN errada por pressa.
- Mapeamento: liste todos os dispositivos (computadores, servidores, telefones IP, câmeras, impressoras) e atribua uma VLAN por função.
- Criação das VLANs: no switch gerenciável com suporte a 802.1Q (como Ubiquiti UniFi, TP-Link Omada ou Cisco SG), crie as VLANs com IDs e nomes (ex.: VLAN 10 Administrativo, VLAN 20 Servidores, VLAN 30 IoT).
- Configuração de porta de acesso: defina cada porta conectada a um dispositivo final como modo access e atribua a VLAN correta.
- Configuração do trunk: a porta que liga o switch ao firewall ou roteador deve ser configurada como trunk com as VLANs permitidas (tagged). Isso evita que o tráfego de todas as VLANs trafegue sem identificação.
- Regras de firewall inter-VLAN: no firewall (pfSense, OPNsense ou MikroTik), crie regras que permitam apenas o tráfego necessário entre VLANs. Por exemplo, a VLAN Administrativo pode acessar a VLAN Servidores, mas a VLAN IoT não pode acessar a Administrativo.
- Teste e rollback: antes de aplicar em produção, teste com um dispositivo em cada VLAN. Mantenha um backup da configuração do switch para reverter em minutos se algo falhar.
Execute as mudanças em janela de manutenção, informando os usuários com antecedência. Configure uma porta de cada vez e valide com ping entre VLANs. Se o acesso cair, reverta pela interface do switch ou pelo backup. A equipe de infraestrutura de rede da Simples Solução TI executa esse roteiro. Ela atende PMEs no Rio de Janeiro, em São Paulo e via acesso remoto nacional.
Quais erros anulam a segmentação e como corrigi-los?
Três erros anulam a segmentação: manter a VLAN 1 como padrão, deixar dispositivos IoT junto dos servidores e não documentar as portas. Corrigir esses pontos exige reconfigurar o switch, aplicar regras de isolamento e manter um inventário atualizado.
A VLAN 1 é a rede padrão de fábrica e, em muitos switches, todas as portas nascem nela. Um invasor que acessa um dispositivo nessa VLAN pode tentar saltar para outras VLANs por configuração incorreta do trunk. Migrar a VLAN de gerenciamento para uma VLAN exclusiva, como a VLAN 99, reduz essa superfície de ataque.
| Erro | Consequência | Correção |
|---|---|---|
| Manter a VLAN 1 ativa e com portas de acesso | Facilita movimento lateral e confunde o diagnóstico | Crie uma VLAN de gerenciamento dedicada, desative a VLAN 1 ou não a use para dados. |
| Esquecer dispositivos IoT (câmeras, sensores, automação) | Dispositivos com firmware fraco viram porta de entrada para a rede administrativa | Crie uma VLAN IoT isolada, com regra de firewall que bloqueie acesso às demais VLANs, exceto o necessário. |
| Não documentar portas e VLANs | A equipe não sabe qual porta liga em qual dispositivo e altera a configuração errada | Use um inventário como Snipe-IT ou uma planilha com nome, MAC, VLAN e porta. Atualize a cada mudança. |
| Configurar trunk sem restringir VLANs permitidas | Uma porta trunk com "allow all" permite que qualquer VLAN atinja o firewall ou outro switch | No trunk, liste apenas as VLANs necessárias (ex.: VLAN 10,20,30) e bloqueie as demais. |
| Testar apenas com ping e não validar regras de firewall | O isolamento parece ok, mas o tráfego entre VLANs continua liberado | Use ferramentas como hping3 ou Nmap para testar portas específicas; confirme que o firewall nega o tráfego não autorizado. |
Corrigir esses erros exige revisar a configuração do switch e do firewall com calma. A equipe de segurança de dados da Simples Solução TI faz essa auditoria. Ela atende PMEs no Rio de Janeiro e em São Paulo.
Quando contratar a Simples Solução TI para projeto de VLANs?
Contrate a Simples Solução TI quando a empresa precisar de diagnóstico da rede atual, projeto de segmentação ou manutenção das VLANs. A empresa atende PMEs no Rio de Janeiro, em São Paulo e nacionalmente via acesso remoto. O atendimento é exclusivo para CNPJ, com foco em operações de 10 a 50 funcionários.
A contratação vale a pena em três situações. A equipe interna não domina switches gerenciáveis, a rede sofreu um incidente ou o crescimento exige separar convidados, IoT e dados corporativos.
- Diagnóstico: um técnico avalia a topologia atual, inventário de dispositivos e pontos de falha. O relatório orienta a segmentação sem trocar equipamentos desnecessários.
- Projeto de VLANs: a Simples Solução TI desenha as VLANs por função, define IDs, portas de acesso e trunks. Entrega documentação com o plano de endereçamento IP e regras de firewall.
- Configuração supervisionada: a equipe aplica as mudanças em janela de manutenção, com backup do switch e teste de rollback. A operação não para durante o expediente.
- Manutenção contínua: após o projeto, a empresa pode assumir a gestão ou manter um contrato de suporte mensal para monitorar as VLANs e ajustar regras.
Para saber se sua empresa precisa desse serviço, fale com a equipe de consultoria de TI. O escopo e o prazo dependem do número de switches, usuários e filiais. A Simples Solução TI envia um orçamento após o diagnóstico, sem cobrança inicial.
Perguntas frequentes
Como isolo o tráfego dos visitantes do servidor usando os switches que já tenho?
Verifique se seus switches são gerenciáveis e suportam o padrão 802.1Q. Se forem, crie uma VLAN separada para visitantes e outra para servidores, com roteamento apenas no firewall. Se forem switches não gerenciáveis, troque pelos modelos gerenciáveis antes de segmentar.
O que fazer primeiro para separar câmeras e computadores no mesmo andar?
Crie duas VLANs com base na função: uma para câmeras e outra para computadores, mesmo que estejam no mesmo switch. Atribua portas específicas para cada VLAN e configure o trunk para o firewall. Não use a VLAN 1 para nenhum desses grupos.
Preciso trocar todos os equipamentos de rede para segmentar a rede?
Não troque todos os equipamentos; substitua apenas os switches centrais por modelos gerenciáveis com 802.1Q. Access points e roteadores existentes podem ser mantidos se aceitarem mapear SSIDs para VLANs; caso contrário, troque apenas esses itens.
Como configurar VLANs sem derrubar a rede durante o expediente?
Execute as mudanças em janela de manutenção, preferencialmente à noite ou fim de semana. Comece mapeando portas e equipamentos, depois crie as VLANs no switch e teste em um segmento piloto antes de migrar toda a empresa.
Quais erros mostram que minha segmentação não está funcionando?
Confira se a VLAN 1 ainda está em uso, se dispositivos IoT compartilham VLAN com servidores e se não há documentação das portas. Se qualquer um desses três erros persistir, a segmentação está anulada; corrija antes de adicionar novas regras.
Quando compensa terceirizar o projeto de VLANs em vez de fazer com a TI interna?
Se a equipe interna já configurou switch gerenciável e firewall com VLANs, execute internamente; caso contrário, contrate a Simples Solução TI para diagnóstico, projeto e manutenção no Rio de Janeiro ou São Paulo. A empresa atende operações B2B de 10 a 50 funcionários e só elabora orçamento após diagnóstico.
O orçamento para segmentar a rede varia conforme o quê?
Solicite um diagnóstico da Simples Solução TI para obter orçamento. O valor depende do número de switches, quantidade de VLANs, necessidade de roteamento entre elas e SLA de suporte, não de uma tabela fixa.