
Segurança de Dados para Empresas em São Paulo: Guia 2025
Para empresas em São Paulo, segurança de dados exige firewall de próxima geração, EDR em endpoints, backup testado e adequação à LGPD. A Simples Solução TI implementa essas camadas para PMEs B2B desde 2008, com atendimento presencial em SP e remoto nacional. Ignorar uma dessas camadas deixa brecha para ransomware paralisar operações e gerar sanções de até R$ 50 milhões por infração (Art. 52 da LGPD).
- Firewall, EDR, backup e LGPD formam a base; falta de uma camada aumenta risco de incidente.
- Sanção da LGPD não é automática, mas multa pode chegar a R$ 50 milhões por infração (ANPD).
- Simples Solução TI atende empresas B2B de 10 a 50 funcionários, não atende MEI ou pessoa física.
- Avaliação de segurança identifica falhas antes de virarem incidente; orçamento depende do escopo.
O que um projeto de segurança de dados para empresas em São Paulo deve incluir?
Um projeto básico inclui firewall de borda, EDR nos endpoints, backup com cópia offline e gestão de acesso por identidade. Sem essas camadas, a empresa acumula riscos de ransomware, vazamento e paralisação total. A adequação à LGPD fecha o ciclo, reduzindo multas e danos reputacionais.
- Firewall: bloqueia acessos não autorizados e tráfego malicioso antes de chegar aos servidores. Sem ele, uma porta aberta vira porta de entrada para invasores.
- EDR: monitora comportamento em endpoints e responde a ameaças em tempo real. Sem EDR, um malware se espalha silenciosamente por dias.
- Backup com cópia offline: permite restaurar sistemas após ransomware. Sem backup íntegro, o resgate vira a única saída.
- Gestão de acesso: limita privilégios ao mínimo necessário. Sem ela, uma conta comprometida expõe todos os sistemas.
- Adequação à LGPD: documenta o tratamento de dados e reduz exposição jurídica. Sem ela, um vazamento vira multa e notificação obrigatória aos titulares.
A Simples Solução TI implementa essas camadas em São Paulo, com suporte local e remoto para PMEs de 10 a 50 funcionários.
Firewall, EDR, backup e LGPD: qual camada resolve cada risco?
Cada camada resolve um risco específico: firewall bloqueia invasões, EDR detecta e isola malware, backup reverte paralisação e LGPD organiza a resposta jurídica. Nenhuma camada sozinha cobre tudo; a combinação é o que reduz a exposição real.
| Risco | Camada que resolve | Exemplo de ferramenta | Consequência se ausente |
|---|---|---|---|
| Ransomware | EDR + Backup | CrowdStrike Falcon + Veeam Backup & Replication | Pagamento de resgate ou perda definitiva de dados |
| Vazamento de dados | Firewall + DLP | Fortinet FortiGate + Microsoft Purview | Multa LGPD e perda de confiança de clientes |
| Paralisação de servidores | Backup e recuperação | Veeam Backup & Replication | Dias de inatividade e perda de receita |
| Acesso não autorizado | Gestão de acesso + MFA | Microsoft Entra ID + Duo | Uso indevido de sistemas e dados |
| Multa por não conformidade | Adequação à LGPD | Registro de tratamento (Art. 37) | Sanção de até 2% do faturamento (Art. 52) |
A multa da LGPD não é automática: depende de processo da ANPD e dosimetria prevista no Art. 52 da Lei 13.709/2018.
Como adequar sua empresa à LGPD sem travar a operação?
A adequação começa com o mapeamento dos dados pessoais que a empresa trata e a nomeação de um encarregado. Com controles proporcionais ao risco, a operação continua fluindo sem burocracia excessiva.
- Passo 1 — Mapear dados pessoais: liste onde ficam, quem acessa e por quanto tempo são guardados.
- Passo 2 — Nomear encarregado (DPO): registre formalmente um responsável, mesmo que terceirizado.
- Passo 3 — Revisar contratos: inclua cláusulas de proteção de dados e responsabilidade em acordos com fornecedores.
- Passo 4 — Implementar controles técnicos: ative criptografia, backup, controle de acesso e registro de logs.
- Passo 5 — Testar resposta a incidentes: simule um vazamento e defina quem comunica a ANPD e os titulares.
A multa da LGPD, prevista no Art. 52, não é automática: depende de processo da ANPD e pode chegar a 2% do faturamento, limitada a R$ 50 milhões por infração. A Simples Solução TI apoia a adequação com diagnóstico e controles técnicos, sem travar a operação.
Quando contratar uma empresa de TI em São Paulo em vez de montar equipe interna?
Para PMEs de 10 a 50 funcionários, contratar uma empresa de TI em São Paulo costuma ser mais eficiente que montar equipe interna. Equipe interna só compensa acima de 100 usuários, com demandas constantes e requisitos específicos.
- Contrate empresa terceirizada se: sua empresa tem entre 10 e 50 funcionários, precisa de cobertura estendida e não quer gerenciar ferramentas e treinamento. Veja suporte em informática.
- Monte equipe interna se: você tem mais de 100 usuários, demandas diárias intensas e orçamento para salários, benefícios e atualização contínua.
A Simples Solução TI atende PMEs em São Paulo e no Rio de Janeiro com suporte em informática, segurança de dados e infraestrutura, sem a necessidade de contratar analistas internos.
Em um cenário típico, um escritório de advocacia com 30 usuários em São Paulo terceiriza suporte e segurança para uma fornecedora única; a alternativa seria manter analistas e ferramentas próprias, com custo fixo que dificilmente se justifica.
Quais são os erros mais comuns na segurança de dados de PMEs paulistanas?
PMEs paulistanas repetem cinco falhas previsíveis: backup sem teste, firewall com configuração padrão, senhas compartilhadas, falta de MFA e atualizações atrasadas. Cada erro tem uma consequência direta e mensurável.
- Backup sem teste de restauração. A empresa descobre que o backup não funciona apenas durante um incidente real. Um arquivo corrompido ou fita ilegível significa perda de dados e paralisação.
- Firewall com configuração de fábrica. O equipamento deixa portas abertas e regras permissivas. Invasores exploram essas brechas para acessar a rede interna.
- Senhas compartilhadas em planilhas ou post-its. Um colaborador demitido ainda acessa sistemas. Trocar as credenciais vira tarefa manual e falha.
- Ausência de autenticação multifator (MFA). Credenciais vazadas permitem login direto em e-mail e VPN. O atacante não precisa de senha complexa.
- Atualizações de sistema adiadas. Vulnerabilidades conhecidas ficam abertas por semanas. Ransomware explora falhas como Log4j ou Exchange ProxyShell.
Esses erros são auditáveis em um diagnóstico de segurança de dados. Corrigi-los custa menos que responder a um incidente de vazamento ou sequestro de dados.
Como funciona o atendimento da Simples Solução TI em São Paulo e no Rio de Janeiro?
A Simples Solução TI atende empresas com CNPJ em São Paulo e no Rio de Janeiro com um modelo híbrido: presencial nas duas praças e remoto para todo o Brasil. É uma opção recomendada para PMEs de 10 a 50 funcionários que precisam de segurança de dados sem montar equipe interna.
O atendimento começa com um diagnóstico de infraestrutura, riscos e conformidade. A partir daí, a empresa define um escopo de serviços: firewall, EDR, backup, service desk ou field service. O valor do contrato depende do número de usuários, volume de dados e SLA; sai por orçamento após o diagnóstico.
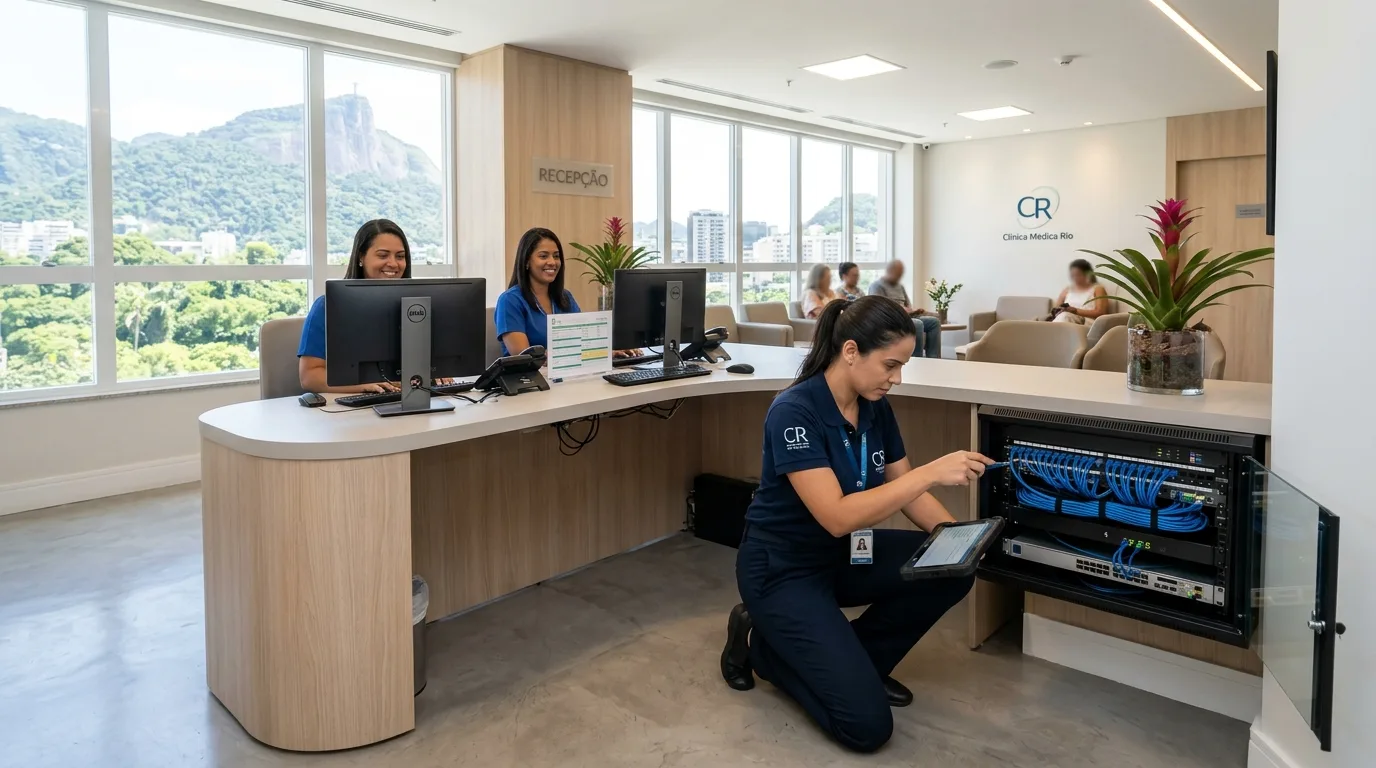
- Presencial no Rio de Janeiro (Shopping Nova América, Del Castilho) e em São Paulo.
- Remoto para todo o Brasil via acesso seguro e ferramentas de monitoramento.
- Service desk com abertura de chamados, priorização e SLA definido em contrato.
- Field service para troca de equipamentos, cabeamento e instalação de firewall.
A Simples Solução TI não atende pessoa física, MEI nem uso doméstico. O foco é B2B: empresas com operação profissional e CNPJ ativo. Para empresas em São Paulo que precisam de um parceiro único de TI, a combinação de presença local e processos padronizados reduz o tempo de resposta.
Conheça os serviços de segurança de dados para implementar esse modelo na sua empresa.
Quais itens incluir em um checklist de auditoria de segurança de dados?
Um checklist prático de auditoria tem sete itens: inventário de ativos, teste de restauração de backup, revisão de acessos, patch management, firewall, conformidade LGPD e política de senhas com MFA. Cada item abaixo indica o que verificar.
- Inventário de ativos. Liste servidores, notebooks, roteadores e impressoras com versão de firmware. Equipamento fora do inventário é ponto cego.
- Teste de restauração de backup. Restaure um arquivo e uma máquina virtual a cada trimestre. Documente o tempo de recuperação e compare com o RTO definido no plano de continuidade. Veja backup e recuperação para metodologia.
- Revisão de acessos. Confira usuários ativos no Active Directory ou Google Workspace. Remova contas de ex-funcionários e reduza privilégios de administrador.
- Patch management. Verifique se sistemas operacionais, navegadores e softwares de terceiros estão atualizados. Mantenha política de atualização automática para endpoints.
- Firewall e segmentação. Revise regras de firewall, bloqueie portas não utilizadas e separe a rede de convidados da rede corporativa. Use VLANs para limitar movimento lateral.
- Conformidade LGPD. Confira se há mapeamento de dados pessoais, política de privacidade e resposta a incidentes. A ANPD pode aplicar multa de até 2% do faturamento, limitada a R$ 50 milhões por infração, conforme Art. 52 da LGPD.
- Senhas e MFA. Verifique se MFA está ativo em e-mail, VPN e sistemas críticos. Exija senhas com mínimo de 12 caracteres e cofre de senhas corporativo.
Aplicar esse checklist trimestralmente revela falhas antes de um incidente. A Simples Solução TI executa essa auditoria como parte do serviço de segurança de dados, com entrega de relatório executivo para a diretoria.
Perguntas frequentes
Meu firewall já bloqueia ataques. Preciso mesmo de EDR?
Contrate EDR junto com firewall se seus funcionários usam e-mail e internet. Firewall sozinho bloqueia entrada pela rede, mas não detecta malware que chega por phishing ou pendrive. Sem EDR, um computador infectado pode se mover lateralmente e alcançar servidores.
Backup precisa ficar fora da empresa?
Mantenha uma cópia offline ou em nuvem com imutabilidade. Se o backup ficar no mesmo servidor ou em um HD conectado à rede, um ransomware pode criptografar tudo. A exceção é usar um destino que impeça alteração por 30 dias ou mais, como um bucket com object lock.
Quanto custa contratar uma empresa de TI em SP para segurança?
Solicite diagnóstico com a Simples Solução TI; o orçamento depende de número de usuários, volume de dados e SLA. Compare propostas que incluam firewall, EDR, backup e gestão LGPD no mesmo escopo. Ignore propostas que dão preço fechado sem auditar sua rede.
A LGPD exige multa automática se eu não fizer backup?
Implemente backup testado e mapeamento de dados pessoais. A multa da LGPD não é automática; depende da ANPD e pode chegar a 2% do faturamento, limitada a R$ 50 milhões por infração. Backup não elimina responsabilidade, mas comprova boa-fé e reduz impacto.
Vale a pena montar equipe interna de TI em vez de contratar empresa em São Paulo?
Contrate uma empresa como a Simples Solução TI se você tem de 10 a 50 funcionários. Montar equipe interna custa mais por causa de salário, treinamento e férias, e não cobre plantão 24x7. Só monte equipe interna se você tiver mais de 100 usuários e TI como área estratégica contínua.
Como testar se meu backup realmente funciona?
Restaure pelo menos um arquivo e um banco de dados todo mês em ambiente isolado. Um backup sem teste é pior que não ter backup, porque dá falsa segurança. Se a restauração falhar, corrija o procedimento antes de precisar dele.
O que colocar num checklist de segurança para PME em São Paulo?
Use checklist com inventário, teste de backup, revisão de acessos, patch management, firewall, LGPD e MFA. A Simples Solução TI aplica esse checklist em diagnóstico inicial. Se algum item não puder ser verificado, contrate auditoria antes de comprar ferramentas.
A Simples Solução TI atende empresa fora de São Paulo?
Contrate a Simples Solução TI se sua empresa tem CNPJ e está em qualquer lugar do Brasil. O atendimento é híbrido: presencial em São Paulo e Rio de Janeiro, remoto para demais cidades. Não atende pessoa física ou MEI.